
AIエージェントの業務への導入が本格化しています。 しかし、経営層や事業責任者が問うべきは「導入したか」ではなく、「どの業務を、どの条件で、どこまで任せられるかを説明できるか」です。出力の正しさだけを確認するガバナンスでは、計画、検索、ツール実行、他のエージェントへの委譲、外部システムへの作用までを担うAIエージェントを活用できません。
必要なのは、結果・工程・役割・権限を測り、その評価をもとに自律度を段階的に引き上げる「評価可能なAIガバナンス」です。
目次
起|問われているのは「導入したか」ではなく「どこまで任せられるか」
市場の焦点は「生成」から「行動」へ移った
2025年、企業の生成AI活用は、文章作成、検索、要約、コーディング支援といった人が主導するアシスタント利用から、目標を受け取り、タスクを分解し、データを参照し、ツールやAPIを呼び出すAIエージェントへと広がりました。2026年には、顧客サービス、営業、アプリケーション開発、研究開発、経理・財務などで、単一タスクの自動化にとどまらず、一連の業務フローを扱う構想が前面に出てきています。
国内市場でも、自律型AIエージェントの利用は現時点では限定的ですが、精度向上、他システムとの連携、業務フローの整備が進むことを前提に、高い成長が予測されています。富士キメラ総研の「2025 AIエージェント市場動向調査」は、国内のAIエージェント関連市場を2024年度477億円から2030年度5,158億円(2024~2030年度のCAGR 48.7%)と推定し、自律型は同期間のCAGRを61.8%と予測しています。
これは市場予測であり、実現を保証する数値ではありませんが、投資の重心が支援型から自律型へ移る可能性を示しています。
現場が詰まるのは、モデル性能ではない
AIエージェントの本番化で詰まるのは、多くの場合、モデルの性能ではありません。現場で起きることと、AIエージェント固有の要因を並べてみると、経営層や事業責任者が事業活用するうえで論点とすべき場所が見えてきます。
| 課題 | 現場で起きること | AIエージェント固有の要因 | 事業活用経営上の論点 |
|---|---|---|---|
| 成果の定義不足 | PoCでは動くが、本番の合格基準が曖昧。 | 同じ目標でも計画やツール選択が変わり、結果が確率的に揺れる。 | 正答率だけでなく、業務KPI・KRI(重要リスク指標)と合否ラインを決める。 |
| データ・知識の不備 | 古い文書、定義の不一致、アクセス権の不整合により回答が揺れる。 | RAG、メモリ、外部検索から得た情報を次の行動に使う。 | 鮮度、来歴、機密区分、参照権限をAI利用前提で整備する。 |
| 工程の不可視 | 最終出力は見えるが、なぜその計画・ツールを選んだのか追えない。 | 複数ステップの計画、再試行、他エージェントへの委譲が連鎖する。 | トレースの粒度、保持期間、再現性、例外処理を設計する。 |
| 役割・責任の曖昧さ | AIの提案、担当者の確認、管理者の承認が混同される。 | AIが意思決定の一部を担い、人が過信したり、承認が形骸化したりしやすい。 | AI、人、業務責任者、IT、法務・リスクの責任分界を定義する。 |
| 権限の過大付与 | ユーザーの資格情報や高権限のAPIキーで実行する。 | 低権限のエージェントが、高権限のエージェントやツールを動かす連鎖が起こる。 | Agent ID、最小権限、短命な資格情報、行動単位の再認可を導入する。 |
| 不可逆な外部作用 | 誤送信、誤更新、削除、発注、公開などが業務被害になる。 | 自然言語の誤解が、そのままAPIの実行に変換される。 | 影響の大きい操作は、下書き、ドライラン(本番に反映しない試行実行)、承認、ロールバックを必須にする。 |
| 本番後の劣化 | データ、モデル、プロンプト、ツールが変わり、性能が低下する。 | 構成要素が多く、変更の組合せによって新しい失敗が生じる。 | 継続評価、回帰テスト、変更管理、インシデント対応を運用に組み込む。 |
ここで重要なのは、課題の多くがモデル単体の性能改善では解けないことです。業務プロセスが属人化していれば役割の境界を定義できず、データの定義と来歴が不明なら根拠を評価できず、権限設計が粗ければ小さな判断ミスが大きな業務被害へ広がります。 AIエージェントの本番化は、モデル導入のプロジェクトではなく、データ、業務、ID・権限、運用、リスク管理を横断する変革です。
数字が示す「導入意欲と統制成熟度のギャップ」
次の3つの公開調査からは、企業におけるAIエージェント導入の実態が、「任せたい意欲」「統制の成熟度」「業務への組込み」という3つの局面から見えてきます。
| 出典・時期 | 主な数値 | 読み取れること |
|---|---|---|
| World Economic Forum「AI Agents in Action」(2025/2026関連調査) | 対象企業の82%が、今後1~3年以内にAIエージェントを業務に組み込む計画。 | 「任せたい」という意欲はすでに経営アジェンダに乗っており、評価・管理の整備が後追いになるリスクがある。 |
| McKinsey「State of AI trust in 2026」 | 関連性の高いリスクとして、不正確性を挙げた回答が74%、サイバーセキュリティが72%。戦略・ガバナンス・エージェント制御で一定以上の成熟度に達した組織は約3割。 | リスク認識は広く共有されている一方、それを扱う統制の成熟度は限られている。 |
| IPA「DX動向2025」 | 生成AIに前向きな企業(日本741社、米国397社、ドイツ364社)のうち、部署の業務プロセスに組み込んでいる割合は日本13.1%、米国37.8%、ドイツ37.9%。 | 国内企業のギャップは「使っているか」ではなく「業務に組み込めているか」に現れる。 |
これら3件は、AIエージェントの定義、調査地域、回答者、業種、導入の意味、PoCと本番の区別などが異なるため、数値をそのまま比較することはできません。 ただし共通して読み取れるのは、導入意欲と市場の期待は高い一方で、成熟したガバナンス、信頼、業務への組込み、価値の測定が追いついていないということです。
経営層や事業責任者にとっての含意は、ガバナンス投資をコンプライアンス費用としてだけ評価しないことです。評価データ、ログ、権限、承認、監視を先に整えることで、PoCの合否を早く判断し、失敗時の影響を限定し、成功した用途の自律度を上げられます。
つまり、ガバナンスはリスク低減とスケールの速度の両方に効きます。
承|「評価可能」であることをガバナンスの中心に置く
ガバナンス対象は、「回答」から「行為」へ
従来の生成AIでは、利用者が回答を読み、必要に応じて修正してから業務に反映するため、人が最後の制御点になっていました。 一方、AIエージェントでは、回答を生成したあと、データ取得、計画変更、APIの呼出し、メール送信、DB更新、ワークフローの起動、他エージェントへの委譲が続きます。AIの誤りは文章の品質問題にとどまらず、業務上の行為として外部へ伝わります。
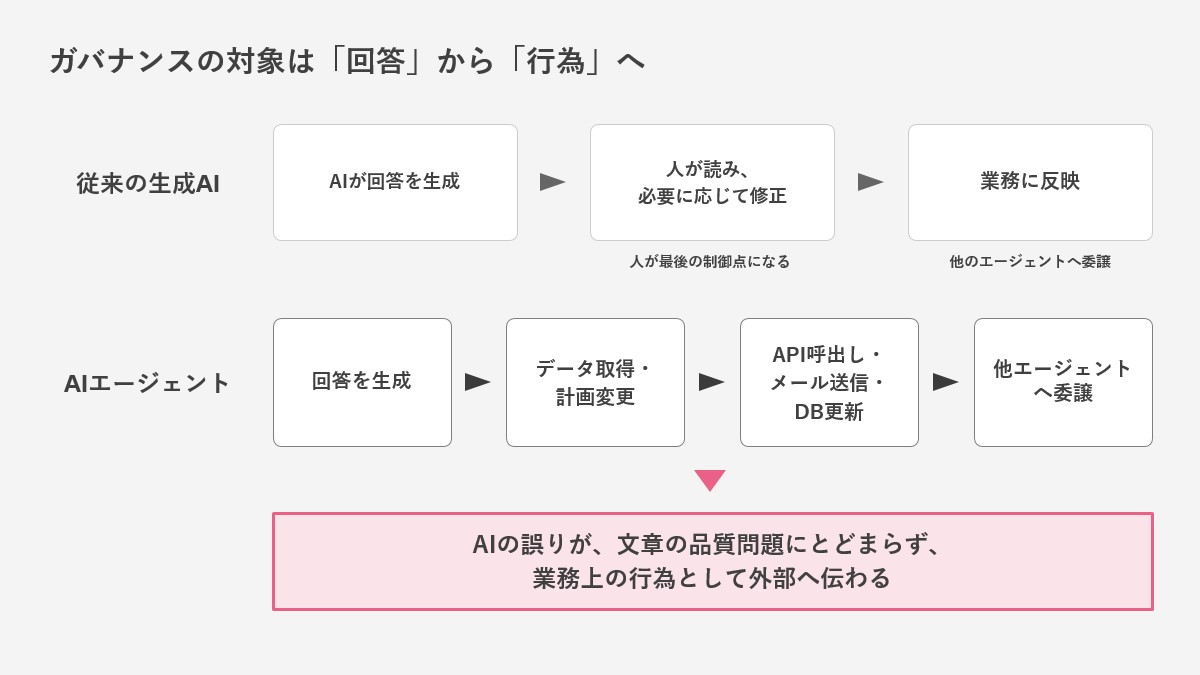
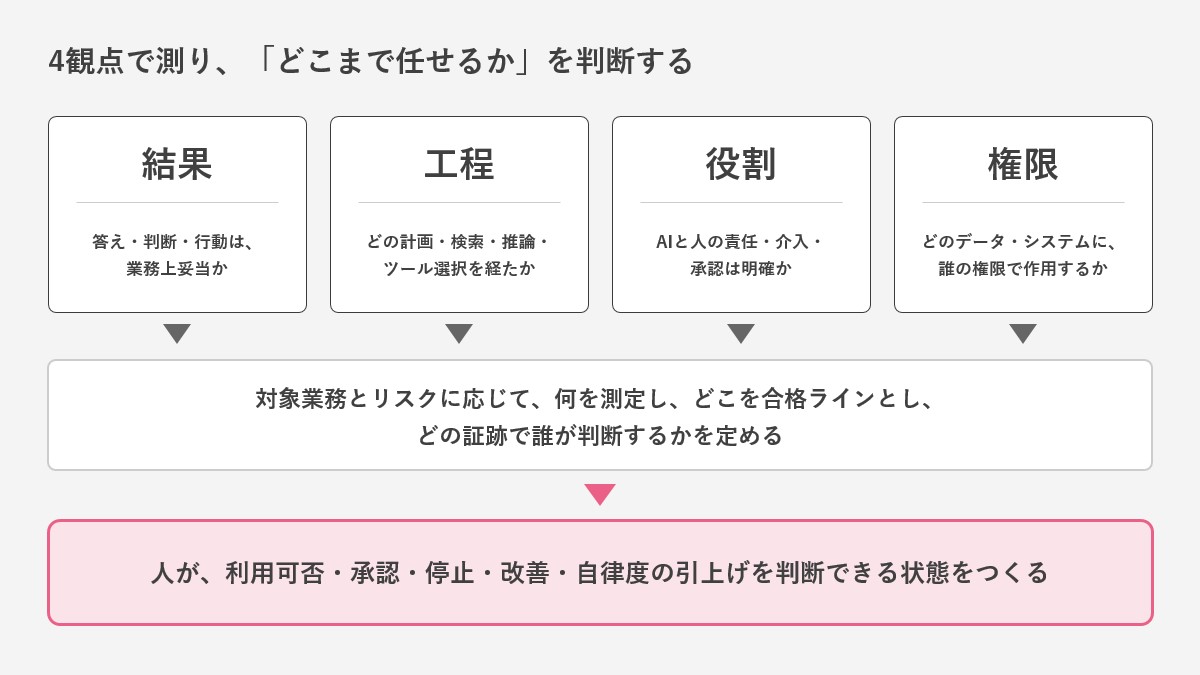
この変化により、AIガバナンスには「結果・工程・役割・権限」の4つの観点が必要になります。 第一に、何を成功・失敗・逸脱と見なすかを定義すること。 第二に、最終結果だけでなく、行動に至る工程を観測すること。 第三に、人とAIの役割・責任・介入点を定義すること。 第四に、AIが行使できる権限と影響範囲を制限することです。
安心して任せられる状態を定義する
AIエージェントを安心して任せられる状態とは、AIエージェントの結果、結果に至る工程、担う役割、行使する権限が、業務目的、リスク許容度、監督方針に照らして評価され、人が利用可否、承認、停止、改善、自律度の引上げを判断できる状態である。
この定義の要点は、絶対的な安全を宣言することではなく、対象業務とリスクに応じて、何を測定し、どこを合格ラインとし、どの証跡で誰が判断するかを定めることにあります。 顧客への回答案を作るエージェントと、顧客へ自動送信するエージェントでは、同じモデルでも必要な評価・権限・承認が異なります。
NIST AI RMFはリスク管理活動をGOVERN、MAP、MEASURE、MANAGEで整理し、ISO/IEC 42001は組織としてのAIマネジメントシステムを求めています。「結果・工程・役割・権限」の4観点は、これらを置き換えるものではありません。 組織の方針を個々のAIエージェントの評価仕様、ログ、運用へ落とし込み、経営層や事業責任者が「どこまで任せるか」を判断するための実務フレームです(ガイドラインや規格の詳細は、後段『制度はリスクベース・人間監督・記録・継続評価」へ収斂している』で整理します)。
4観点評価モデル
| 観点 | 経営層/事業責任者が問うこと | 代表的な評価軸 | 指標例 | 判断への接続 |
|---|---|---|---|---|
| 結果 | 答え・判断・行動は、業務上妥当か。 | 正確性、根拠、業務基準への適合、再現性、顧客・社内への影響 | 正答率、Groundedness(回答が根拠に基づいている度合い)、根拠一致率、業務ルール逸脱率、差戻し率、重大誤り率 | 下書き、社内利用、対外利用、自動実行の可否 |
| 工程 | どの計画・検索・推論・ツール選択を経たか。 | 計画の妥当性、ツール選択、トレース、停止、再試行、例外処理 | 不要なツール呼出しの率、計画逸脱率、トレース完全率、停止条件の発動率、再試行回数、例外の未処理率 | 承認付き実行の可否、改善要求、原因分析 |
| 役割 | AIと人の責任・介入・承認は明確か。 | 役割範囲、RACI(実行・説明責任・相談・報告の分担)、委譲、人の介入、エスカレーション、教育 | 越境タスク率、人の介入率、承認者の未定義率、エスカレーション達成率、形骸化した承認の率 | 業務への組込み、責任者の承認、運用体制への投資 |
| 権限 | どのデータ・システムに、誰の権限で作用するか。 | Agent ID、最小権限、委任、不可逆操作、外部送信、監査証跡 | 過剰な権限の数、付与権限と実効権限の乖離、短命な資格情報の比率、不可逆操作の承認率、ログ欠損率 | 影響の大きい業務の自動化可否、権限設計、リスク受容 |
上記の指標は例示であり、国際標準が一律に要求する数値ではありません。実際の合格基準は、用途、法規制、顧客への影響、可逆性、処理量、人のレビュー能力、既存の統制に応じて定めます。 特に、平均値だけを見ていると、まれにしか起きないが重大な失敗を見落とします。平均正答率に加えて、重大誤り率、最大影響、特定シナリオでの失敗、検知・停止までの時間を見る必要があります。
「結果」を評価する
結果の評価は、単なる文章品質やベンチマークの得点ではなく、業務目的に対するタスクの成功、根拠の妥当性、業務ルールへの適合、顧客・従業員・取引への影響を含みます。 RAGを使う場合は、検索できたか、引用したかだけでなく、引用元が回答を支持しているか、古い文書を参照していないか、アクセス権を越えていないかを確認します。
- ・評価データには、正常ケース、境界ケース、禁止ケース、例外ケース、悪意ある入力、データ欠損を含める。
- ・業務責任者が「重大な誤り」を定義し、モデル担当者だけで評価セットを作らない。
- ・評価モデル等で評価を行う場合も、人手による評価との一致、モデルによる評価の偏り、再現性を検証する。
- ・品質、リスク、コスト、処理時間、顧客価値を同時に測り、精度だけの局所最適を避ける。
「工程」を評価する
同じ結果に到達しても、工程が異なればリスクは異なります。 正しい回答を偶然出したのか、信頼できる情報を検索し、適切なツールを選び、制約を守って出したのかを区別する必要があります。 AIエージェントでは、入力、計画、検索、ツール呼出し、引数、戻り値、再試行、承認、出力、例外を、一連のトレースとして把握します。
- ・許可されていないツール、不要な外部検索、過剰な再試行、制約外のサブタスクを検知する。
- ・失敗時に安全側で停止できたか、代替手段に切り替えたか、人へ適切にエスカレーションしたかを評価する。
- ・モデル、プロンプト、評価データ、知識、ツール定義、ポリシーのバージョンを紐付け、事故を再現できるようにする。
「役割」を評価する
AIエージェントの役割は「何ができるか」ではなく「何を担わせるか」で決めます。 技術的に可能でも、説明責任、顧客との関係、専門的な判断、利益相反、法的要件の観点から、人が担うべき判断があります。 人が介在する仕組み(HITL:Human-in-the-Loop)を入れるだけでは不十分で、誰が、何を見て、どの時間内に、どの基準で承認・拒否するかを定義する必要があります。
- ・AIは提案者で人が決定者なのか、AIは実行者で人は例外時の承認者なのかを明示する。
- ・業務オーナー、AIプロダクト責任者、データ責任者、セキュリティ、法務・リスク、運用担当のRACIを定義する。
- ・承認率が極端に高い場合は、確認が形骸化していないかをサンプリングで評価する。
- ・エージェントが他のエージェントへ委譲する場合は、委譲の連鎖における責任、権限、停止権を明確にする。
「権限」を評価する
権限は、AIエージェントの影響範囲を決めます。 回答品質が同じでも、読み取り専用のエージェントと、顧客情報を更新して外部へ送信できるエージェントでは、リスクが異なります。 したがって、人のセッションや高権限のAPIキーを流用せず、エージェント固有のID、タスク・時間・対象を限定した委任、行動単位の再認可を検討します。
- ・読み取り、作成、更新、削除、送信、公開、決済を分け、不可逆性に応じて承認を強くする。
- ・長期間有効な資格情報を避け、短命なトークン、秘密情報の管理、資格情報のローテーションを使う。
- ・許可されたAPIであっても、引数、件数、送信先、時間帯、レート、金額を適宜検証する。
- ・緊急停止、資格情報の失効、キューの停止、ロールバック、隔離を、運用の中でテストしておく。
4観点の評価を支える技術スタック
評価可能なAIガバナンスは、規程だけでも、単一のガードレール製品だけでも実現しません。データ、モデル、知識、ツール、ID、実行制御、監視、組織プロセスをつなぎ、評価を示す必要があります。 本記事では、経営層や事業責任者が全体像を把握できるよう、代表的な層に絞って整理します。
| 技術・運用層 | 主な評価対象 | 代表的な技術・統制 | 主に支える観点 |
|---|---|---|---|
| データ/知識/RAG | 品質、鮮度、意味、来歴、権限、検索、根拠、汚染 | データカタログ、品質ルール、lineage(データの来歴)、機密分類、検索評価、書込みゲート、知識の版管理 | 結果・工程・権限 |
| モデル/プロンプト/評価 | 性能、堅牢性、安全性、ドリフト、版数 | 評価データセット、回帰テスト、レッドチーミング、モデル/プロンプトの登録、評価モデルの管理 | 結果・工程 |
| ツール/API実行制御 | ツール選択、引数、副作用、連鎖、外部送信 | 許可リスト、スキーマ検証、PEP/PDP(ポリシーの適用点/判定点)、sandbox(隔離された実行環境)、egress制御(外部への通信の制限)、dry-run、tool budget(ツール呼出しの上限) | 工程・権限 |
| Agent ID/認証・認可 | 主体、委任、最小権限、資格情報、信頼の連鎖 | Agent ID、短命なトークン、Per-Action Authorization(行動単位の認可)、相互認証、委任の記録、権限の棚卸し | 役割・権限 |
| ランタイム方針/HITL | 方針への適合、承認、停止、例外、ロールバック | Policy Engine、入出力のガードレール、HITL、停止条件、kill-switch(緊急停止)、段階的な介入 | 工程・役割・権限 |
| ログ/トレース/来歴 | 入力、検索、計画、ツール、承認、出力、版数、因果関係 | 分散トレーシング、監査ログ、provenance(生成・処理の来歴)、改ざん耐性のある保管、相関ID | 全観点 |
| 継続評価/監視・組織プロセス | 品質、安全、コスト、価値、インシデント、変更、責任、法令、監査 | 本番環境での継続評価(オンラインEvals)、SLO(サービスレベル目標)・KRIの監視、異常検知、変更ゲート、AI台帳、影響評価、承認委員会、内部監査 | 全観点 |
制度は「リスクベース・人間監督・記録・継続評価」へ収斂している
4観点で評価する考え方は、国内外の制度・標準が重視する論点(リスクベース、人による監督、記録、継続評価など)とも重なる部分が多くあります。主要なものを整理します。
| 制度・標準 | 2025~2026年の位置づけ | AIエージェント活用への示唆 |
|---|---|---|
| EU AI Act | 2024年の発効後、段階的な適用が進行。禁止行為・AIリテラシー、GPAI(汎用AI)関連の義務、透明性義務などが時期を分けて適用される。高リスク用途では、分類、リスク管理、データ、記録、人間による監督などが重要。 | 「エージェント」という名称ではなく、用途、役割、リスク、提供・導入の立場で適用可能性を評価する。停止・上書き・監視ができることを設計要件として扱う。 |
| NIST AI RMF 1.0 / GAI Profile | GOVERN、MAP、MEASURE、MANAGEで継続的なリスク管理を整理。GAI Profileは生成AI固有のリスクに対する横断的なプロファイル。 | 台帳・文脈・リスクを整理し、測定と対応を循環させる。 |
| NIST AI Agent Standards Initiative | 単一の標準ではなく、業界標準・オープンプロトコル、エージェントのID・認証・認可・委任・監査、相互運用性・セキュリティ評価を支援する複数の活動。 | 人のIDをそのまま代理利用させず、エージェント主体、委任元、タスク、時間、行動を識別する。 |
| ISO/IEC 42001:2023 | AIを開発・提供・利用する組織が、AIマネジメントシステム(AIMS)を確立・実装・維持・継続改善するための、認証可能な国際規格。 | 個別のエージェント評価を、方針、役割、リスク、運用、内部監査、継続改善と接続する。 |
| ISO/IEC 42005:2025 | AIシステムとその予見可能な用途が、個人・集団・社会に与える影響を、ライフサイクル全体で特定・評価・文書化するための国際ガイダンス規格。 | 導入前だけでなく、用途や自律度を変えるときにも影響を再評価する考え方と整合させる。 |
| OWASP Top 10 for Agentic Applications 2026 | エージェントの目標乗っ取り、ツールの悪用、ID・権限の濫用、供給網、コード実行、メモリ汚染、エージェント間通信、連鎖障害、人の信頼の悪用、逸脱エージェントの10リスクを整理。 | 出力フィルタだけでなく、実行前のゲート、行動単位の認可、サンドボックス、供給網、ログを評価対象に含める。 |
| 総務省・経済産業省「AI事業者ガイドライン」 | AI開発者、AI提供者、AI利用者の主体別に、リスクベースアプローチとアジャイル・ガバナンスを提示。第1.2版(2026年3月公表)は、AIエージェントを定義し、人の判断の介在、最小権限、接続の制限、操作履歴の確認などを追記。 | チェックリストやワークシートを、自社のユースケースごとの禁止・制限・承認・監視・停止の条件へ翻訳する。 |
上記の制度やガイドラインは、法的性質も対象も異なりますが、全体として、リスクベース、人による監督、記録、継続評価、役割・責任、セキュリティという方向へ収斂しています。 グローバル企業にとって難しいのは、単一のチェックリストで全地域に対応できない点です。EUは包括的なリスク階層型の規制、米国は標準・既存法・調達・州法などの組合せ、日本は促進型の法制度とソフトローを中心としています。したがって、全社共通の最低限の統制を持ちながら、用途、地域、業法、顧客との契約に応じて追加の統制を重ねる構造が現実的です。
日本では、2025年に「人工知能関連技術の研究開発及び活用の推進に関する法律」が成立・施行され、イノベーションの促進とリスクへの対応を国の基本的な枠組みで進める方向が明確になりました。企業にとっては、罰則の有無だけを見るのではなく、透明性、適正性、調査への協力、政府方針、既存法、取引先の要求、国際展開を一体で考える必要があります。 AISIの評価観点、産業技術総合研究所の生成AI品質マネジメント関連資料、広島AIプロセスの国際的な行動規範・報告枠組みも、評価、レッドチーミング、トレーサビリティ、インシデント管理を具体化する参照材料になります。
重要なのは、ガイドラインを社内規程に書き写すことではなく、個々のユースケースについて、禁止・制限・承認・監視・停止の条件を実行可能な仕様へ翻訳し、その履行の証拠を残すことです。
転|自律度は「機能」ではなく「評価」で引き上げる
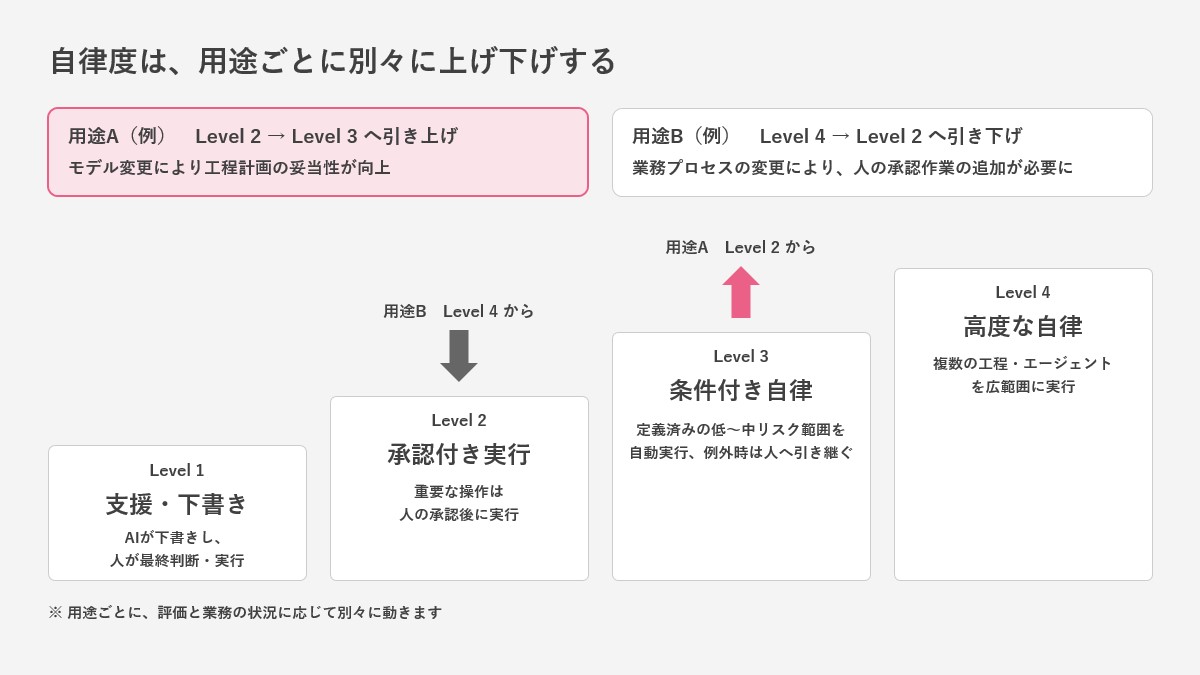
ここまでの議論は、一見すると「統制を強める話」に見えるかもしれません。しかし、評価可能なAIガバナンスの目的は逆です。ガバナンスは「AIを使わせないための規則」ではありません。どの評価が揃えば、支援・下書きから承認付き実行へ、承認付き実行から限定的な自律実行へ進めるかを示す、事業活用の計器盤です。 モデル、データ、業務、規制、外部ツールが変われば、いったん承認付き実行へ戻すこともあります。
この可逆性こそが、任せる範囲を安全に広げる前提になります。
自律度と、それを支える最低限の評価
| 自律度 | 任せ方 | 低限必要な評価 | 典型的な適用 |
|---|---|---|---|
| Level 1支援・下書き | AIが情報整理・提案・下書きを行い、人が最終判断と実行を担う。 | 結果の品質、根拠、機密情報の管理、利用者教育、利用ログ | 調査、要約、文案作成、社内Q&A |
| Level 2承認付き実行 | AIがツール操作の案を作り、重要な操作は人の承認後に実行する。 | 工程のトレース、ツールの許可、引数の検証、承認の証跡、最小権限、停止 | チケット更新、定型メール、社内ワークフロー |
| Level 3条件付き自律 | 定義済みの低~中リスクの範囲を自動で実行し、例外時は人へ引き継ぐ。 | 本番環境での継続評価、例外の検知、短命な資格情報、ロールバック、SLO・KRI、運用当番 | 定型的な照会、監視・一次対応、限定的なデータ処理 |
| Level 4高度な自律 | 複数の工程・複数のエージェントを含む業務を、広範囲に実行する。 | 委譲と因果の追跡、横断的なID管理、継続的な保証、シミュレーション、独立した監査、緊急時の縮退 | 成熟度の高い組織の限定的な領域。影響の大きい用途は個に慎重に判断 |
評価を積み上げるロードマップ
では、この評価をどう集めればよいのでしょうか。 全社ルールを完成させてから導入する方法も、PoCを乱立させて後から統制する方法も、持続的ではありません。推奨するのは、合意形成、可視化、評価設計、制御付き本番、段階的スケールを、短いサイクルで回す方法です。
| フェーズ | 目的と主要アクション | 成果物・評価 | 次フェーズへの移行条件 |
|---|---|---|---|
| 0 合意形成 | AIエージェント活用を経営アジェンダにし、許容できるリスクを共有する。対象業務、禁止用途、リスク許容度、責任者、投資仮説を合意する。 | 活用方針、初期ユースケース、RACI、リスク許容度、意思決定会議体 | 責任者と予算が決まり、禁止・承認・停止の原則に合意している。 |
| 1 可視化 | 管理外で使われているAI・エージェントと、その影響経路を把握する。データ、ツール、外部送信、権限、ベンダー、地域、利用者を棚卸しし、影響と可逆性で分類する。 | AI/エージェント台帳、データ・ツール・権限のマップ、リスク分類、依存関係図 | 影響の大きい用途、不可逆な操作、機密データ、外部依存を把握している。 |
| 2 評価設計 | 任せる可否を判断する基準を作る。結果・工程・役割・権限の指標、評価データ、重大な失敗シナリオ、合格ライン、ログ要件を定義する。 | 評価基準書、KPI・KRI、テストセット、証跡の仕様、承認条件 | 4観点を最低限測定でき、失敗時の停止・連絡を検証できる。 |
| 3 制御付き本番 | 低~中リスクの業務で、価値と統制を同時に検証する。下書きのみの運用、HITL、最小権限、ツール制御、監視、インシデント手順を実装する。 | 運用手順、ダッシュボード、監査ログ、評価レポート、インシデント訓練の記録 | 品質・安全・コスト・価値が一定期間安定し、是正のサイクルが機能している。 |
| 4 段階的スケール | 評価に基づいて、自律度と対象業務を広げる。承認範囲を調整し、横展開、共通基盤化、評価の自動化、定期的な再認証、経営層や事業責任者のレビューを実施する。 | 全社基盤、ユースケースのポートフォリオ、自律度の台帳、定期的な保証レポート | 自律度の変更が審査され、異常時に縮退・停止でき、改善が継続している。 |
フェーズを進めるたびに、評価データ、ログ、権限設計、監視の仕組みが蓄積されていきます。これらはユースケースごとの使い捨ての資産ではなく、次のユースケースを速く立ち上げるための共通基盤です。 ここに、ガバナンス投資がコストではなく、スケールの加速装置になる理由があります。
結|任せられる範囲を、最も速く正確に広げた組織が優位に立つ
AIエージェントは、企業の知識とシステムをつなぎ、これまで人が担ってきた検索、判断、調整、実行を高速化します。一方で、誤りが「生成」から「行動」へ変わるため、モデルの精度だけでは本番での活用を判断できません。 市場の導入意欲が高まるほど、データ、工程、責任、権限、監査の未整備が、PoC止まり、事故、過剰な人手による確認、価値の停滞として表面化します。
企業に必要なのは、AIを全面的に信用することでも、全面的に禁止することでもありません。どの条件なら任せられるかを測り、説明し、変更できることです。それは、「結果・工程・役割・権限」の4観点で評価することによって実現できます。
経営層や事業責任者への5つの提言
1. AIエージェント戦略とAIガバナンス戦略を別々に作らない。任せたい業務と、必要な評価・制御を同時に設計する。 2. 出力の精度だけで本番の合否を決めない。工程、役割、権限を評価し、誤りが行動に変わる経路を確認する。 3. 全社共通の最低限の統制と、用途別の追加の統制を分ける。すべてを同じ強さで統制せず、影響と可逆性に応じて設計する。 4. 自律度を段階化し、評価に基づいて上げ下げする。提案・下書き、承認付き実行、条件付き自律を、運用上の状態として管理する。 5. ガバナンスを監査対応で終わらせない。評価データ、ログ、権限、監視を再利用できる共通基盤にし、次のユースケースを速くする。
次回コラム予告
今回は、なぜ評価可能でなければならないのか、4観点とは何か、自律度をどう扱うかを、経営/事業課題として理解できるところまでを扱いました。次回は「AIガバナンスの場面と手段」をテーマに、今回示した技術スタックを、設計・実装の粒度まで掘り下げます。 ユーザーとエージェント、エージェント同士、エージェントとツール・知識基盤の間の通信、実行前のゲート、最小権限とAgent ID、RAG・メモリの汚染対策、ランタイムの方針、HITL・緊急停止、ログ・トレース・来歴、継続評価と監査のループについて、どの場面に、どの技術を、その限界を理解したうえで配置するかという観点で整理する予定です。
AIエージェント時代の競争力は、最も自律的なAIを持つことでは決まりません。自社の業務において、任せられる範囲を最も速く、正確に評価し、安全に広げられる組織が優位に立ちます。
参考情報・出典
本稿で参照した主要な資料です。
公的機関・標準・セキュリティ
- ・European Commission, AI Act
- ・EU AI Act Service Desk, implementation timeline
- ・European Commission, General-purpose AI obligations
- ・NIST, AI Risk Management Framework
- ・NIST, AI RMF Core
- ・NIST AI 600-1, Generative AI Profile
- ・NIST CAISI, AI Agent Standards Initiative
- ・ISO/IEC 42001:2023
- ・ISO/IEC 42005:2025, AI system impact assessment
- ・総務省・経済産業省 AI事業者ガイドライン
- ・内閣府 人工知能関連技術の研究開発及び活用の推進に関する法律
- ・AISI
- ・Hiroshima AI Process
- ・OWASP, Agentic AI Threats and Mitigations
- ・OWASP Top 10 for Agentic Applications 2026
- ・MITRE ATLAS
市場・企業調査
- ・World Economic Forum, AI Agents in Action: Foundations for Evaluation and Governance
- ・Capgemini Research Institute, Harnessing the value of generative AI 2nd edition(2024年7月)
- ・McKinsey, State of AI trust in 2026: Shifting to the agentic era
- ・IPA, DX動向2025
- ・IPA, DX動向2025 データ集(p.74)
- ・富士キメラ総研, 2025 AIエージェント市場動向調査
この記事の執筆者
執筆者

データテクノロジーラボ 所長
脇坂隆之 Takayuki Wakisaka
博士号(物理学)取得後、データ分析コンサル業界で10年にわたり、幅広い業界のデータ分析・機械学習プロジェクトに従事。 映像データプラットフォーム企業では、データ分析基盤の構築及びデータ活用の推進、画像認識AIプロダクト開発組織のマネジメントを担当。 現在はTDSEにて、データ分析及び機械学習の先端技術の調査・検証を行うデータテクノロジーラボの所長として活躍。 生成AIや関連技術を中心に社内技術力の強化を推進。
執筆者
データテクノロジーラボ 所長
脇坂隆之
Takayuki Wakisaka
博士号(物理学)取得後、データ分析コンサル業界で10年にわたり、幅広い業界のデータ分析・機械学習プロジェクトに従事。 映像データプラットフォーム企業では、データ分析基盤の構築及びデータ活用の推進、画像認識AIプロダクト開発組織のマネジメントを担当。 現在はTDSEにて、データ分析及び機械学習の先端技術の調査・検証を行うデータテクノロジーラボの所長として活躍。 生成AIや関連技術を中心に社内技術力の強化を推進。

